KIMKYUTAE.COM · ©
Claude CVP와 OpenAI Daybreak 비교: 보안 전문가라면 어디에 신청할까
보안 업무에 AI를 쓰다 보면 악성코드 분석이나 취약점 검증 같은 요청이 중간에 막힐 때가 있다. 공격과 방어에 쓰는 기술이 상당 부분 겹치다 보니, 요청 내용만 보고는 AI가 그 의도를 가려내기 어렵기 때문이다.
Anthropic과 OpenAI는 이 문제를 비슷한 방식으로 풀고 있다. 사용자의 신원과 업무를 먼저 확인하고, 확인된 사용자에게는 보안 작업에 걸리는 제한을 줄여 주는 것이다. Anthropic은 이 제도를 Cyber Verification Program(CVP), OpenAI는 Daybreak라는 이름으로 운영한다.
두 프로그램은 앞에서 각각 정리했지만, 막상 신청하려고 하면 어느 쪽이 내 상황에 맞는지 판단하기가 쉽지 않다. 등급 이름은 비슷해 보여도 개인이 받을 수 있는 등급, 요구하는 인증 수단, 데이터 보관 방식에서 차이가 꽤 난다. 이 글은 2026년 11월 공식 안내를 기준으로 두 프로그램을 비교하고, 상황별로 어디에 신청하는 편이 나은지 정리한 것이다.
같은 문제, 비슷한 해법
두 프로그램 모두 일반 모델로 할 수 있는 보안 작업은 그대로 두고, 그보다 민감한 작업의 차단을 줄여 주는 구조다. 소스코드 보안 검토, 알려진 취약점 패치, 보안 경보 분류 정도는 신청하지 않아도 할 수 있다. 차이가 나는 곳은 악성코드 역분석, 취약점 영향 검증, 침해사고 분석처럼 공격 기법을 직접 들여다봐야 하는 작업이다.
승인을 받은 뒤에도 각 회사의 이용 정책과 안전장치는 그대로 적용된다. 승인은 AI 서비스의 이용 범위를 넓혀 줄 뿐이고, 특정 시스템을 테스트할 권한은 별도로 갖추어야 한다. 본인이 소유하거나 명시적으로 허가받은 환경에서만 써야 하고, 승인된 권한을 다른 사람과 나눠 쓸 수 없다는 조건도 양쪽이 같다.
등급 구조
CVP는 Defense Access, Red Team Access, Specialized Access의 세 등급, Daybreak는 Blue와 Red의 두 등급으로 나뉜다. 이름은 달라도 방어 업무 중심의 등급과 허가된 공격 테스트까지 다루는 등급으로 나눈 방식은 거의 같다.
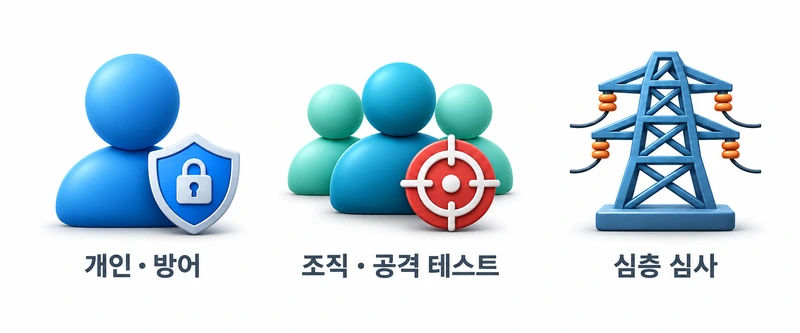
방어 업무는 CVP Defense와 Daybreak Blue, 공격 테스트는 CVP Red Team과 Daybreak Red에 대응한다. CVP Specialized는 별도 심층 심사 등급이다.
CVP Defense Access와 Daybreak Blue는 사고 대응, 악성코드 분석, 취약점 분석·검증 같은 방어 업무를 다루며, 개인이 신청할 수 있는 등급은 양쪽 모두 여기까지다. CVP Red Team Access와 Daybreak Red는 허가된 침투 테스트와 레드팀 활동을 추가로 허용하고, 현재는 조직만 신청할 수 있다.
CVP의 Specialized Access는 Daybreak에 대응하는 등급이 없다. 항공 운항 시스템, 전력망, 통신망, 은행 간 이체 인프라처럼 사람의 생명이나 시장에 영향을 줄 수 있는 시스템을 테스트하는 일부 조직을 위한 등급으로, Anthropic이 미국 정부와 협력해 조직마다 심층 검토를 한다. 일반 기업이나 개인이 고려할 등급은 아니라고 보면 된다.
두 회사가 공개한 평가 결과도 비슷한 이야기를 한다. Anthropic은 다단계 공격 시나리오 평가에서 Claude Opus 5.5가 Defense Access 환경에서는 50번 중 46번 차단되었고, Red Team Access에서는 한 번도 차단되지 않고 34번을 완료했다고 밝혔다. OpenAI 역시 고급 공격 작업 평가에서 GPT-5.6 Sol의 완료율이 일반 환경 1.5%, Blue 2.0%였던 반면 Red에서 쓰는 GPT-5.6 Cyber는 95.0%였다고 공개했다. 평가 방법이 달라 수치를 직접 비교할 수는 없지만, 방어 등급으로는 공격 작업이 거의 열리지 않는다는 점은 같다. 개인이 받을 수 있는 등급이 방어용뿐이니, 어느 쪽에 신청하든 모의해킹 도구로 쓰겠다는 기대는 접어 두는 편이 좋다.
주요 차이
등급 외에 신청과 운영에서 달라지는 부분을 표로 정리했다. 인증과 데이터 보관은 차이가 커서 아래에서 따로 설명한다.
| 항목 | Claude CVP | OpenAI Daybreak |
|---|---|---|
| 개인 신청 등급 | Defense Access | Blue |
| 개인 신청 자격 | 유료 Claude 플랜, 취약점 신고 같은 연구 이력을 예시로 제시 | 만 18세 이상, 적격 유료 요금제, 신원 확인 |
| 신청 경로 | Anthropic Verification Portal에서 개인·조직 모두 신청 | 개인은 chatgpt.com/cyber, 조직은 별도 신청 양식 |
| 승인 후 적용 | Pro·Max·Team은 자동 적용, Console·Enterprise는 관리자가 워크스페이스·역할에 할당 | 워크스페이스나 API 프로젝트에서 활성화, Codex는 Daybreak 토글을 직접 켜야 함 |
| 대상 모델 | Opus 5.5, Sonnet 5.5, Mythos 5.1 | Blue는 GPT-5.5, GPT-5.6 Sol, GPT-6 Sol, GPT-6 Luna. Astra·GPT-6.1 Terra의 거절 완화와 보안 특화 모델은 Red 전용 |
| 고객 대상 서비스 | 관리형 서비스는 별도 신청, 고객이 직접 쓰는 제품은 아직 관심 등록만 가능 | 고객·외부 사용자에게 제공 불가, 별도 파트너 프로그램 운영 |
CVP는 심사 결과나 추가 자료 요청을 7영업일 안에 안내하는 것을 목표로 하고, Red Team Access는 심사에 수 주가 걸릴 수 있다고 밝혔다. 대상 모델을 쓸 수 있다고 해서 사용량까지 늘어나지는 않는다. 예를 들어 Mythos 5.1은 Pro 플랜에서 사용 크레딧으로만 쓸 수 있어서, 플랜별 사용량 조건을 따로 확인해야 한다.
인증 요건
개인 신청자에게 가장 먼저 와닿는 차이는 인증 수단이다. Daybreak 개인 신청에는 고급 계정 보안(Advanced Account Security)을 켜고, 기기 간에 사용할 수 있는 수단을 포함해 안전한 로그인 수단을 두 개 이상 등록해야 한다. 그중 하나는 호환되는 FIDO2 물리 보안키여야 한다. 스마트폰이나 비밀번호 관리자에 저장된 패스키는 두 번째 로그인 수단으로 쓸 수 있지만 물리 보안키 요건을 대신하지 못한다. 로그인 수단을 등록한 뒤에는 Daybreak 신청 화면에서 사용할 보안키를 지정하는 단계도 마쳐야 한다. FIDO2 지원 표시만으로 호환성을 보장할 수 없으니, 구매 전에 지원 여부를 확인하는 편이 좋다.
CVP 개인 Defense Access는 Google 같은 ID 공급자를 통해서만 로그인해야 하고, 승인받은 시점부터 MFA를 켜 두어야 한다. 그리고 2026년 12월 15일부터는 보안키, 패스키, 스마트카드 같은 피싱 방지 MFA만 인정된다. 패스키가 인정 범위에 들어 있어서 따로 하드웨어를 사지 않아도 요건을 맞출 수 있다는 점이 Daybreak와 다르다. 반면 SMS, 음성 통화, 이메일 코드, OTP 앱 코드, 푸시 승인은 이 기준을 충족하지 못하고, 이메일 매직 링크 로그인도 쓸 수 없다. 로그인을 외부 ID 공급자에 맡기는 구조라서, 실제 작업은 그 ID 공급자 계정의 인증 방식을 바꾸는 일이 될 것으로 보인다.
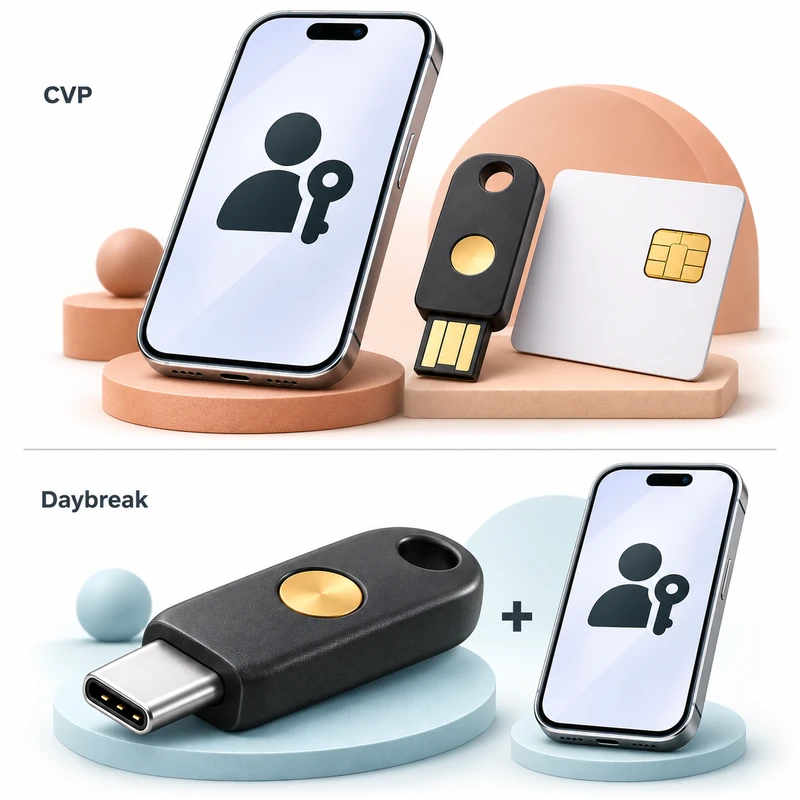
개인 신청 기준. CVP는 2026년 12월 15일부터 피싱 방지 MFA를 요구하며 패스키도 인정한다. Daybreak는 호환되는 FIDO2 물리 보안키와 두 번째 안전한 로그인 수단이 필요하다.
API를 쓰는 사람이라면 한 가지를 더 챙겨야 한다. CVP 개인 승인자는 기한 전까지 API 키를 하나만 쓸 수 있고, 이 키는 비밀번호 관리자나 로컬 비밀 저장소에 보관하며 7일마다 교체해야 한다. 기한이 지나면 고정 API 키로는 모델에 접근할 수 없다. Claude Code와 claude.ai는 OAuth로 인증하므로 영향이 없지만, 스크립트에서 API 키로 Claude를 호출하고 있었다면 Workload Identity Federation 같은 단기 자격증명 방식으로 옮겨야 한다.
데이터 보관
업무에 쓸 생각이라면 데이터 보관 정책을 가장 꼼꼼히 봐야 한다. CVP는 오남용을 감시하기 위해 데이터 보관을 프로그램의 전제 조건으로 둔다. 개인 승인자는 모든 트래픽이 보관·모니터링되며, 입력과 출력을 저장하지 않는 Zero Data Retention(ZDR)을 쓸 수 없다. 조직도 원칙적으로 보관이 필요하고, Claude Fable이나 Mythos 모델에 대해 이미 ZDR 예외를 받은 조직만 CVP에서도 ZDR을 쓸 수 있다. Anthropic은 보관 데이터를 고객이 관리하는 클라우드에 둘 수 있는 Enterprise Frontier Safeguards를 준비 중이라고 밝혔다.
Daybreak는 신뢰 기반 접근과 ZDR을 별개로 다룬다. 승인을 받는다고 ZDR이 함께 적용되지 않고, 데이터 보관 설정은 OpenAI 담당자와 따로 협의하도록 안내한다. 개인 Blue 신청에 필요한 고급 계정 보안을 켜면 대화 내용이 모델 학습에서 제외되지만, 학습에 쓰지 않는 것과 저장하지 않는 것은 서로 다른 문제다.
비교해 보면 CVP는 감시를 전제로 권한을 넓혀 주고, Daybreak는 보관 정책을 별도 협의 영역으로 남겨 둔 셈이다. 어느 쪽이든 회사 소스코드나 보안 설정, 고객 정보를 입력하기 전에는 사내 정보보호 기준과 외부 AI 사용 정책부터 확인해야 한다.
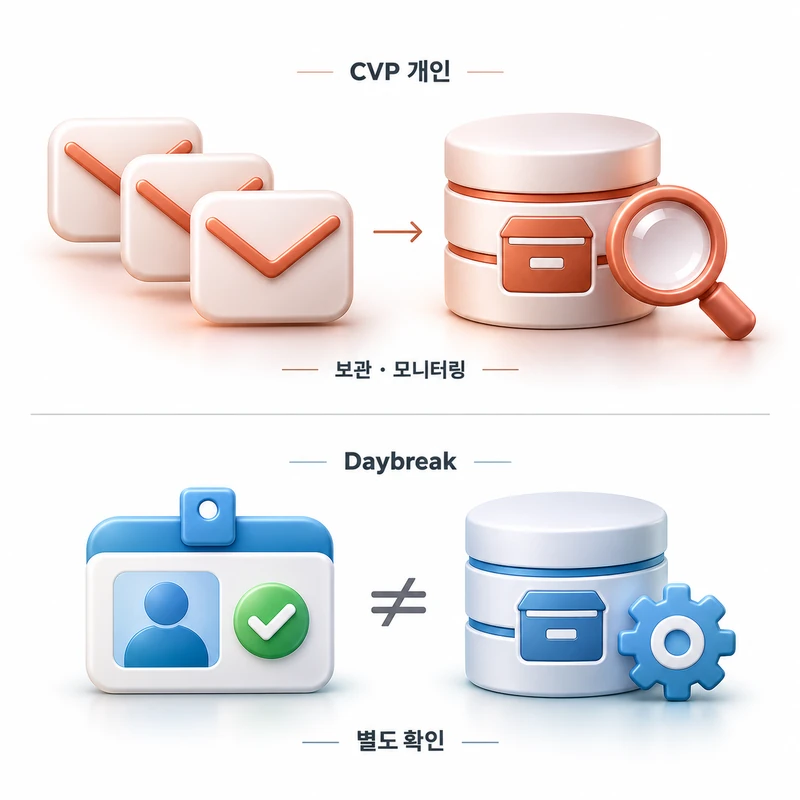
CVP 개인은 트래픽을 보관·모니터링하며 ZDR을 사용할 수 없다. Daybreak 접근 승인은 ZDR 승인을 포함하지 않으므로 보관 정책을 따로 확인해야 한다.
어디에 신청할까
나는 등급 구조보다 평소에 어떤 도구로 일하는지를 먼저 보는 편이 맞다고 생각한다. 승인 범위가 각 회사의 모델과 서비스에 묶여 있기 때문이다. Claude Code로 코드와 로그를 분석하는 일이 많다면 CVP, Codex나 ChatGPT를 주로 쓴다면 Daybreak가 자연스러운 선택이다. 두 도구를 함께 쓴다면 양쪽에 모두 신청해도 된다. 두 프로그램의 공식 안내에서 다른 쪽 가입을 제한하는 조건은 찾지 못했다.
개인이라면
공개적으로 취약점을 신고해 온 이력이 있거나 버그바운티, 오픈소스 유지관리 경험이 있는 독립 연구자라면 CVP Defense Access를 먼저 검토할 만하다. Anthropic이 개인 신청자의 예로 이런 연구 이력을 직접 들고 있어서 신청서에 쓸 근거가 분명하고, 패스키만으로 인증 요건을 맞출 수 있어 준비 부담도 적다.
회사에 소속된 보안 담당자가 개인 자격으로 신청한다면 사정이 다르다. 외부에 공개된 연구 이력이 없으면 CVP 개인 심사에서 내세울 근거가 약할 수 있다. Daybreak Blue는 신원과 신뢰 정보, 사용 목적을 심사하지만 공개 연구 이력을 조건으로 내걸지는 않는다. 물리 보안키를 준비하는 수고를 감수할 수 있다면 이런 경우에는 Daybreak 쪽 문턱이 더 낮아 보인다. 공개된 조건을 비교한 내 판단이고, 실제 승인 기준은 두 회사 모두 공개하지 않는다.
회사 업무에 쓰려면 개인 승인 여부와 별개로 사내 외부 AI 사용 정책과 데이터 반출 기준을 확인해야 한다. 개인 계정에 회사 코드나 로그를 입력할 수 있는지는 회사의 허용 범위에 달려 있다. 조직의 접근 통제와 데이터 관리가 필요한 업무라면 조직 차원으로 신청하고, 승인된 계정과 환경에서 사용하는 편이 맞다.
조직이라면
기업 보안팀은 이미 쓰고 있는 AI 플랫폼을 기준으로 정하면 된다. CVP는 조직당 한 번 신청하고, 관리자가 승인된 권한을 Console 워크스페이스나 Enterprise 역할에 할당한다. AWS, Google Cloud, Microsoft Foundry에서 Claude를 쓰는 경우에도 클라우드 계정을 연결해 신청할 수 있지만, Amazon Bedrock은 현재 Enterprise Frontier Safeguards 대상 고객에게만 CVP를 제공한다. 데이터 보관이 필수라는 점은 사내 보안 심의에서 가장 먼저 논의될 부분일 것이다.
모의해킹이나 레드팀이 주 업무라면 CVP Red Team Access나 Daybreak Red를 보게 되는데, CVP는 이 등급의 보안 요건을 꽤 구체적으로 공개해 두었다. 승인 사용자는 실제로 작업을 수행하거나 직접 감독하는 인원으로 한정되고, 회사 도메인 계정과 회사가 관리하는 기기로만 접근할 수 있다. 자체 발급하는 자격증명은 12시간 안에 만료되어야 하며, 침해된 자격증명은 24시간 안에 폐기하고 퇴사하거나 업무가 바뀐 사용자는 3영업일 안에 제외해야 한다. 모델이 공격 작업을 수행하는 환경은 호스트 밖에서 강제하는 허용 목록으로 외부 통신을 제한하고 기록해야 하고, 사용자 신원 확인과 법이 허용하는 범위의 범죄 경력 조회도 요구한다.
이 정도면 AI 도입 조건이라기보다 내부 보안 체계 점검표에 가깝다. 특권 계정 관리와 단기 자격증명 체계를 이미 갖춘 조직이라면 맞추기 어렵지 않겠지만, 그렇지 않다면 신청 전에 준비할 일이 많다. 신청할 때 이런 통제를 갖추었다는 확인을 함께 제출해야 하므로, 담당자 혼자 판단하기보다 정보보호 조직과 함께 검토하는 편이 좋다. Daybreak Red는 강화된 인증과 접근 통제를 요구한다고만 밝히고 있어서, 세부 요건은 신청 과정에서 확인해야 한다.
신뢰를 확인하는 방식
두 프로그램을 나란히 놓고 보면 접근 방식이 상당히 닮았다. 방어와 공격 테스트를 등급으로 나누고, 개인에게는 방어 등급만 열어 두며, 권한을 넓혀 주는 대신 계정 보안을 강하게 요구한다. 차이는 그 신뢰를 어디에서 확인하느냐에 있다. Daybreak는 계정에 묶인 물리 보안키로 사용자 본인을 확인하는 데 무게를 두고, CVP는 기록 보관과 모니터링, 조직의 운영 통제까지 함께 요구한다.
승인은 한 번 받고 끝나는 것이 아니다. 두 프로그램 모두 승인 이후에도 요건을 계속 유지해야 하고, 조건이 깨지면 권한을 줄이거나 회수할 수 있다고 밝히고 있다. 신청을 고민하고 있다면 승인 가능성보다 그 조건을 계속 지킬 수 있는지를 먼저 따져 보는 편이 현실적이다.