KIMKYUTAE.COM · ©
하이퍼바이저 보안 : ESXi와 KVM의 차이, 보안점검 범위와 침해 영향
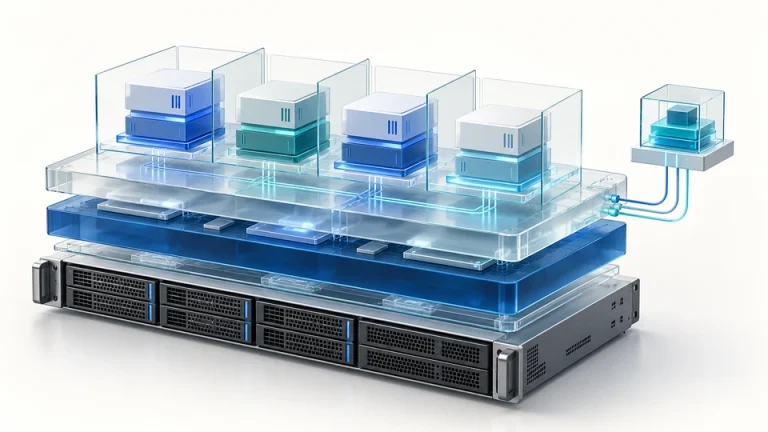
ESXi는 전용 VMkernel을, KVM은 Linux 커널의 가상화 기능을 사용한다. 두 구조에 맞는 보안점검 범위를 정리하고, VM·호스트·중앙 관리 시스템의 권한이 탈취되었을 때 영향을 받을 수 있는 자원을 비교한다.
KIMKYUTAE.COM · ©
ESXi는 전용 VMkernel을, KVM은 Linux 커널의 가상화 기능을 사용한다. 두 구조에 맞는 보안점검 범위를 정리하고, VM·호스트·중앙 관리 시스템의 권한이 탈취되었을 때 영향을 받을 수 있는 자원을 비교한다.
PHP2Shell 관련 PHP-FPM 워커의 요청 간 메모리 참조와 안전한 점검 방법을 살펴본다.

PHP2Shell(CVE-2026-109618·109619)의 원격 코드 실행 원리와 패치 버전, PHP-FPM·Apache 점검 방법, 임시 완화 설정 및 최신 보안 권고를 정리했다.

26년 10월 PHP 긴급 취약점 대응을 정리하였습니다.
패스워드 복잡도 정책이 특수문자·숫자 조합 중심에서 길이와 예측 불가능성 중심으로 변화한 이유를 NIST 최신 지침과 기업 보안 운영 관점에서 살펴본다.
삼성클라우드플랫폼(SCP)의 주요 서비스와 기업 도입 시 검토할 내용을 공식 자료를 참고하여 설명합니다.

네트워크 장비 운영자를 위한 SNMP 보안 설명. Community String 유출, RO·RW 권한의 위험, SNMPv3 authPriv와 SNMPv2c 접근 제한의 중요성을 사례로 살펴본다.
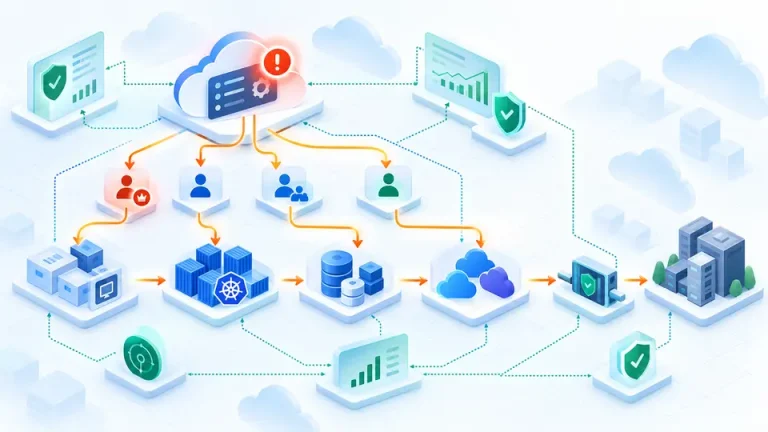
클라우드 관리영역에 침투한 공격자가 권한을 상승시키고 다른 계정과 워크로드로 수평이동하는 과정, 그리고 네트워크 피벗으로 이어지는 공격 흐름과 대응 방법을 정리합니다.

AI Agent가 실제 시스템과 연결되면서 달라지는 보안 위협을 Prompt Injection, 권한, MCP, Memory, Multi-Agent와 운영 통제 관점에서 살펴본다.
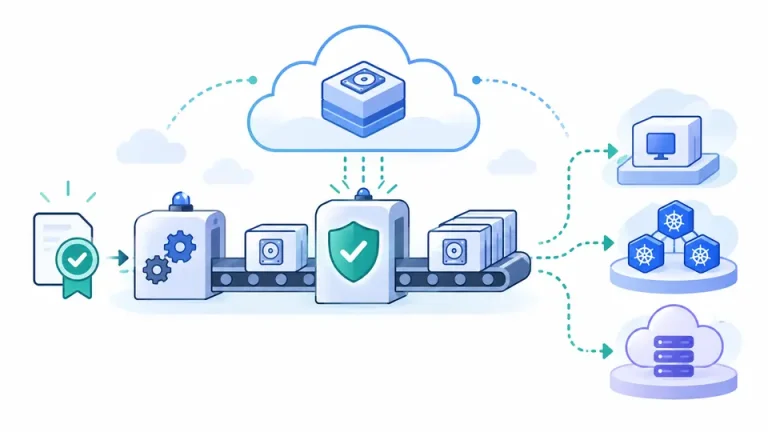
CSP가 제공·배포하는 VM, Kubernetes 노드, 관리형 서비스 OS 이미지의 출처·빌드·검증·버전 관리 방법을 AWS·Azure·Google Cloud 사례로 정리했습니다.