KIMKYUTAE.COM · ©
Claude CVP란? 보안 전문가를 위한 AI 접근 프로그램과 신청 방법
보안 업무에 AI를 활용하다 보면 정상적인 분석 요청인데도 답변이 제한되는 경우가 있다. 악성코드의 동작을 분석하거나 취약점의 실제 영향을 확인하는 작업은 공격에도 활용될 수 있기 때문이다. AI 입장에서는 정당한 보안 점검과 악의적인 공격을 요청 내용만으로 구분하기 어려운 셈이다.
Anthropic은 이런 문제를 줄이기 위해 Cyber Verification Program(CVP)을 운영한다. 검증된 보안 전문가에게 고급 Claude 모델과 보안 작업에 맞춰 조정된 안전장치를 제공하는 프로그램이다. 별도로 설치하는 제품이라기보다는, 신청과 심사를 통해 Claude의 이용 범위를 조정받는 제도에 가깝다.
2026년 10월 6일에는 기존 제도를 세 가지 접근 등급으로 확대했다. 아래 내용은 공개된 공식 안내를 바탕으로 정리했다.
CVP가 필요한 이유
일반 Claude에서도 소스코드 보안 검토, 위협 모델링, 알려진 취약점의 패치, 보안 이벤트 분류 같은 작업은 할 수 있다. 다만 악성코드 역분석이나 취약점 검증처럼 공격 기법과 맞닿아 있는 작업은 모델의 보안 차단 기능에 걸릴 수 있다.
CVP는 이러한 작업을 수행하는 사람이 누구인지, 어떤 목적으로 사용하는지, 적절한 보안 통제를 갖추었는지 확인한 뒤 제한을 조정한다. 그렇다고 CVP에 등록하면 모든 사이버보안 요청이 허용되는 것은 아니다. 적용 범위는 승인된 등급과 Anthropic의 이용 정책에 따른다.
세 가지 접근 등급
CVP는 Defense Access, Red Team Access, Specialized Access로 나뉜다. 세 등급의 차이는 단순히 더 좋은 모델을 사용하는지가 아니라 어떤 보안 작업을 허용받는지에 있다.
| 등급 | 신청 대상 | 주요 허용 업무 |
|---|---|---|
| Defense Access | 조직, 자격을 갖춘 개인 연구자 | 사고 대응, 악성코드 분석, 취약점 분석·검증 |
| Red Team Access | 승인된 조직 | Defense 업무와 허가받은 침투 테스트·레드팀 활동 |
| Specialized Access | 심층 검증을 거친 일부 조직 | 전력망·항공 등 안전에 중대한 영향을 주는 시스템의 승인된 보안 테스트 |
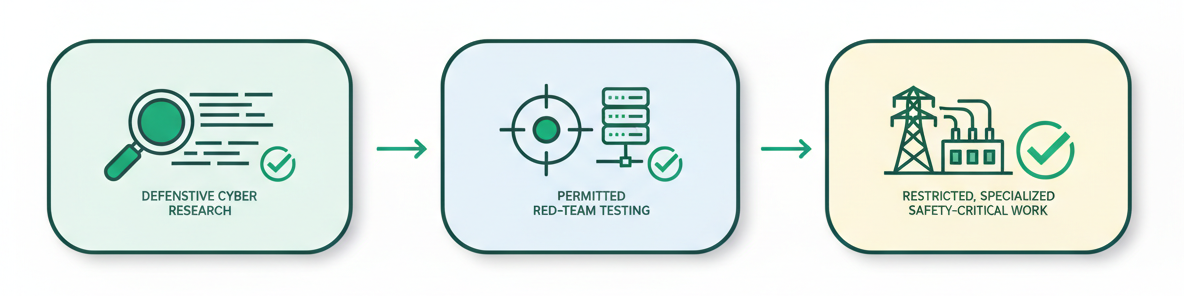
방어 업무부터 승인된 모의침투, 안전 중요 시스템 점검까지 접근 범위가 달라진다.
Defense Access는 기업 보안팀뿐 아니라 공개적으로 취약점을 신고해 온 개인 연구자나 오픈소스 유지관리자 등도 대상이 될 수 있다. 반면 Red Team Access와 Specialized Access는 현재 개인에게 제공되지 않는다. 조직이라고 해서 상위 등급이 자동으로 승인되는 것도 아니다.
Red Team Access에서도 허가받지 않은 대상에 대한 침투 테스트는 허용되지 않으며, 랜섬웨어 배포나 대규모 피해를 일으킬 수 있는 행위에는 별도의 차단이 유지된다. Specialized Access는 더 엄격한 검증을 거치는 제한된 등급이다.
사용 가능한 모델
Anthropic은 개편된 CVP의 대상 모델로 Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1을 안내하고 있다. 앞으로 출시되는 새로운 모델도 프로그램에 포함될 수 있다.
다만 여기서 모델에 접근할 수 있다는 설명을 무제한 또는 무료 사용으로 이해해서는 곤란하다. 플랜과 사용량 정책이 별도로 적용된다. 예를 들어 공식 안내에 따르면 Pro 플랜의 Mythos 5.1은 추가 사용 크레딧으로만 이용할 수 있고, Max 플랜은 정해진 주간 사용량 정책을 따른다. 외부 클라우드 플랫폼에서는 Mythos 접근 반영이 승인 이후 약 5영업일 늦어질 수도 있다.
개인과 조직의 신청 조건
개인 신청은 유료 Claude 플랜을 이용하는 독립 보안 연구자, 오픈소스 유지관리자, 버그바운티 활동자 등을 대상으로 하며 Defense Access만 신청할 수 있다. 공식 소개에서는 신고한 취약점 등의 연구 이력을 예시로 들고 있다. 단순히 보안 직무에 재직하고 있다는 이유만으로 승인된다고 보기는 어렵다.
기업 보안팀은 조직 차원에서 한 번 신청하는 방식이다. 구성원들이 각각 개인 신청을 하는 것이 아니라, 조직 관리자가 승인된 접근 권한을 필요한 사용자와 워크스페이스에 부여한다.
CVP 신청 방법
Claude.ai 또는 Claude Code를 직접 사용하는 경우의 절차는 비교적 단순하다.
- Anthropic Verification Portal에 접속해 Anthropic 계정으로 로그인한다.
- Programs 메뉴에서 Cyber Verification Program을 선택하고 Apply를 누른다.
- 개인 또는 조직 정보, 실제로 수행하는 보안 업무, 신청에 필요한 증빙 내용을 입력한다.
- 해당 접근 등급에 요구되는 보안 통제를 충족한다는 확인 사항을 제출한다.
- 심사 결과 또는 추가 자료 요청 안내를 이메일로 확인한다.
공식 지원 문서에서는 심사 결과나 추가 자료 요청을 7영업일 이내 안내하는 것을 목표로 한다고 설명한다. 이는 승인 보장이나 처리 기한의 확약은 아니다. 신청서 하나를 제출하면 Anthropic이 제공된 정보를 바탕으로 적합한 등급을 판단한다.
AWS, Google Cloud, Microsoft Foundry 같은 외부 환경에서 Claude를 사용한다면 신청 전 해당 클라우드 계정 또는 프로젝트를 Verification Portal에 연결하는 과정이 추가된다. 지원 범위에도 차이가 있다. 특히 Amazon Bedrock은 모든 사용자에게 CVP가 개방된 상태가 아니므로 별도 조건을 확인해야 한다.
인증과 보안 요건
CVP에서는 보안 기능의 차단을 완화하는 대신 계정과 사용 환경에 더 엄격한 통제를 요구한다. 개인 Defense Access 이용자라면 특히 인증 방식과 사용 기록 정책을 확인할 필요가 있다.
| 항목 | 개인 Defense Access 기준 |
|---|---|
| 계정 인증 | Google 등 적격 ID 공급자를 통한 로그인, 승인 시점부터 MFA 필요 |
| 2026년 12월 15일까지 | 보안 키·패스키·스마트카드 등 피싱 방지 MFA 적용 |
| API 자격증명 | 장기 고정 자격증명 사용 중단, 단기 인증 방식으로 전환 |
| 접근 권한 | 승인받은 본인만 사용, 계정·세션 공유 금지 |
| 사용 기록 | CVP 이용 트래픽 보관·모니터링, 개인의 Zero Data Retention 미지원 |
피싱 방지 MFA에는 FIDO2/WebAuthn 보안 키와 패스키가 포함된다. 반대로 SMS 인증번호나 일반 OTP 앱 코드는 해당 기한 이후 요구되는 피싱 방지 MFA로 인정되지 않는다. 기존 API 키를 임시로 사용하는 경우에도 별도 보관·교체 조건이 있으며, 구체적인 기준은 공식 보안 요구사항 문서를 따라야 한다.
기록 보관과 모니터링 역시 놓치기 쉬운 부분이다. 개인 CVP 접근에 대해서는 모든 트래픽이 보관·모니터링되며 Zero Data Retention을 사용할 수 없다고 명시되어 있다. 회사의 소스코드, 보안 구성, 고객 정보처럼 민감한 데이터를 입력하기 전에는 사내 보안 정책과 외부 AI 반출 허용 범위를 먼저 확인해야 한다.
실무에서 주의할 점
CVP 승인은 보안 업무에 사용할 수 있는 AI의 범위를 넓혀 주지만, 다른 사람의 시스템을 테스트할 권한까지 만들어 주지는 않는다. 사용자의 권한과 대상 시스템의 테스트 허가, 로그 보존, 비밀정보 처리 기준은 여전히 별개의 문제다.
- 취약점 검증과 분석은 소유하거나 적법하게 허가받은 환경에서 수행한다.
- 업무 데이터를 업로드하기 전에 조직의 정보보호 기준과 AI 사용 정책을 확인한다.
- CVP 승인 등급에 맞는 작업인지 구분하고, 차단 기능이 줄었다는 이유로 범위를 확대하지 않는다.
- CVP 권한을 고객 대상 서비스에 재판매하거나 제품 기능으로 제공하려면 별도 승인이 필요하다.
개인 연구자에게는 기존 Claude가 차단하던 정당한 보안 분석을 수행할 수 있다는 점이 가장 큰 장점으로 보인다. 조직에서는 분석 생산성뿐 아니라 사용자 식별, 인증, 승인 범위, 기록 보관을 함께 설계해야 실제 운영에 적합할 것이다.