KIMKYUTAE.COM · ©
OpenAI Daybreak 보안키, FIDO2라고 다 되는 것은 아니다
2026년 10월 기준. Daybreak의 계정 보안 요건은 변경될 수 있으므로, 보안키를 구입하기 전에는 OpenAI의 최신 안내를 다시 확인하는 것이 좋다.
OpenAI Daybreak를 사용하려면 계정 보안 요건을 충족해야 한다. 그중 하나가 물리적인 FIDO2 하드웨어 보안키이다.
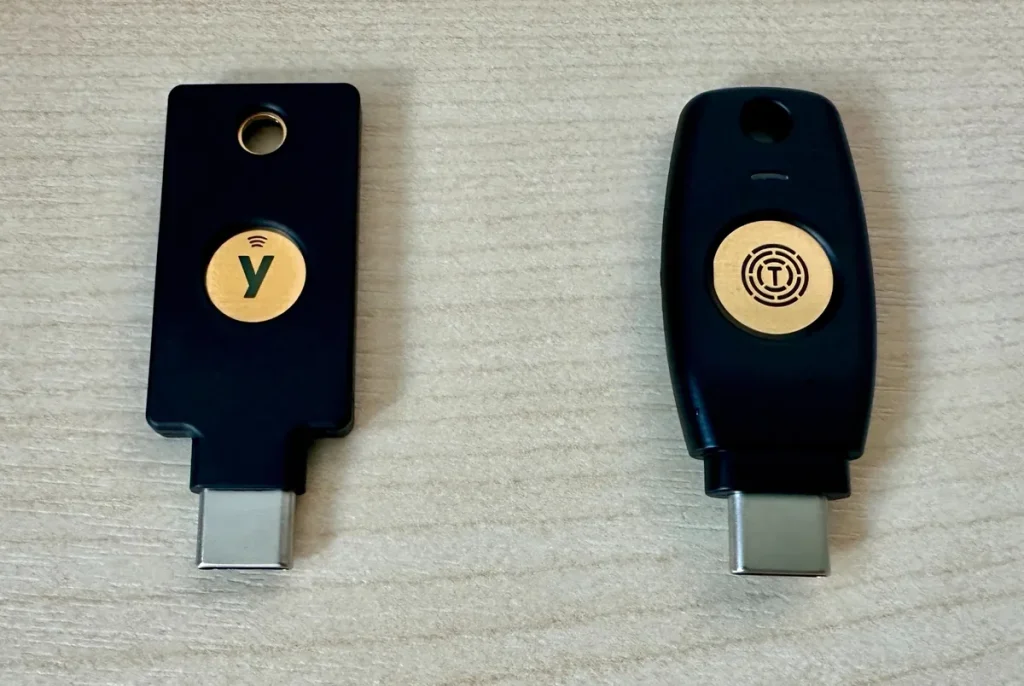
처음에는 FIDO2를 지원하는 물리 보안키면 되는 줄 알았다. 그래서 TrustKey T120을 두 개 구입했다.
그런데 계정에 키를 등록해도 Daybreak의 하드웨어 보안키 요건을 충족하지 못했다. 제품 설명에는 FIDO2 지원이라고 적혀 있었는데, 어디서 문제가 생긴 것인지 헷갈렸다.
결론부터 이야기하면 Daybreak를 위해 보안키를 구입한다면 단순히 ‘FIDO2 지원’ 여부만 확인해서는 안 된다.
FIDO2와 호환성
FIDO2는 공개키 기반 인증을 위한 표준이다. 물리 보안키뿐 아니라 스마트폰이나 암호관리자에 저장되는 패스키에도 사용된다. 같은 FIDO2 인증을 사용하더라도 인증 정보를 보관하는 방식과 서비스가 인정하는 장치 범위는 다를 수 있다.
Daybreak에서는 FIDO2 지원 여부에 더해, 등록한 키가 요건에 맞는 물리 장치인지도 확인한다.
OpenAI의 현재 안내에 따르면 개인 Daybreak 사용자는 호환되는 물리 FIDO2 보안키를 최소 하나 이상 등록해야 한다. 소프트웨어 패스키나 기기·암호관리자에 동기화된 패스키만으로는 이 조건을 충족할 수 없다. 두 번째 물리키는 선택 사항이며, 기존 패스키를 삭제할 필요도 없다.
즉, FIDO2 지원 여부와 Daybreak 호환 여부는 같은 의미가 아니다.
T120 지원 여부
등록을 반복해도 해결되지 않아 OpenAI 지원팀에 문의했다. 답변을 받고 나서야 제품을 지원하지 않는다는 것을 알았다.
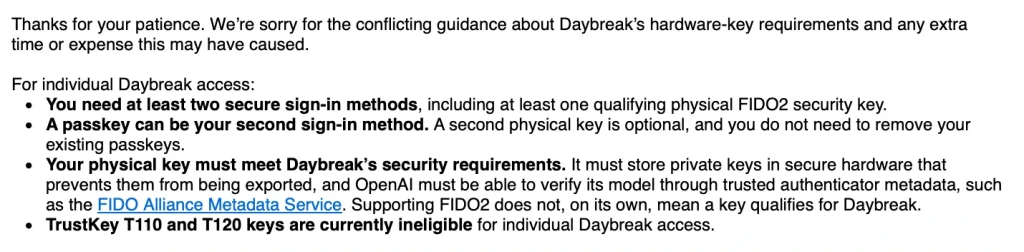
현재 개인 Daybreak에서는 TrustKey T110과 T120이 지원 대상이 아니다. 이 내용은 OpenAI의 Daybreak 문제 해결 문서에도 명시되어 있었다.
OpenAI Daybreak – Common Issues and Troubleshooting
FIDO2 보안키로 사용할 수 있지만 OpenAI Daybreak가 요구하는 조건을 충족하는 제품으로 인정되지 않는다는 의미이다.
지원팀 답변에 따르면 Daybreak용 물리키는 개인키가 외부로 추출되지 않도록 안전한 하드웨어에 저장되어야 하고, OpenAI가 신뢰할 수 있는 인증기 메타데이터를 통해 장치 모델을 검증할 수 있어야 한다. 단순히 FIDO2 프로토콜을 지원한다는 사실만으로는 충분하지 않다는 설명이다.
필요한 키 개수
키 개수와 기존 패스키 처리 방법도 확인할 필요가 있었다. 2026년 10월 확인한 OpenAI 공식 문서의 안내는 다음과 같다.
| 인증 수단 | Daybreak 사용 |
|---|---|
| 호환되는 물리 FIDO2 보안키 | 최소 1개 필요 |
| 두 번째 물리 보안키 | 선택 사항 |
| 소프트웨어·동기화 패스키 | 추가 로그인 수단으로 유지 가능. 물리키 요건을 대신하지는 못함 |
| TrustKey T110 / T120 | 현재 사용 불가 |
| 기타 FIDO2 보안키 | Daybreak 호환 여부를 별도로 확인해야 함 |
개인 Daybreak 요건만 보면 호환되는 물리키 하나로도 가능하다. 두 번째 물리키는 필수가 아니고, 기존 패스키도 삭제할 필요가 없다. 다만 로그인 수단이 있다는 것과 Daybreak의 물리키 요건을 계속 충족한다는 것은 별개이다.
나는 결국 유비키를 두 개 등록했다. 필수 조건 때문이라기보다는 하나를 잃어버리거나 사용할 수 없는 상황에 대비하기 위한 백업 목적이다. 보안키를 중요한 로그인 수단으로 사용할 생각이라면 개인적으로는 이 구성이 더 마음이 편하다.
구입 전 확인
Daybreak를 위해 하드웨어 보안키를 구입한다면 제품 설명에서 FIDO2라는 글자만 보고 주문하지 않는 것이 좋다.
- OpenAI가 현재 Daybreak에서 인정하는 제품인지 먼저 확인한다.
- FIDO2 지원 여부와 Daybreak 호환 여부를 구분해서 본다.
- USB-C, USB-A, NFC 등 자신이 사용하는 기기에서 편하게 사용할 수 있는 인터페이스인지 확인한다.
- 키 분실에 대비해 다른 로그인 수단과 Advanced Account Security 복구키를 준비한다. 복구키는 보안키와 같은 곳에 보관하지 않는다.
- 보안키를 등록한 뒤
chatgpt.com/cyber에서 실제로 요건을 충족했다고 표시되는지 확인한다. - 관련 조건은 바뀔 수 있으므로 구입 직전 OpenAI 공식 문서를 다시 확인한다.
특히 마지막 항목이 중요하다. 이번에 나도 서로 다른 안내를 접했고, 결국 OpenAI 지원팀에 직접 문의한 뒤에야 현재 조건을 정확히 확인할 수 있었다.
유비키 교체 후기
결국 집과 회사에서 사용할 YubiKey 5C NFC 두 개를 준비해 등록했고, 내 계정에서는 Daybreak 보안 요건을 충족했다.
NFC 모델을 선택한 이유는 현재 사용하는 스마트폰의 단자가 USB-C가 아닌 라이트닝이기 때문이다.
Daybreak용 보안키를 구입할 때 중요한 것은 ‘FIDO2 지원 제품인가?’가 아니라 ‘현재 OpenAI Daybreak에서 인정하는 FIDO2 보안키인가?’이다.
Daybreak용으로 처음 구입한다면 최신 공식 안내와 실제 사용할 기기의 연결 방식을 함께 확인하는 것을 권한다. 지원 여부가 불분명한 모델은 구입 전에 모델명을 적어 OpenAI 지원팀에 문의하는 편이 낫다.