KIMKYUTAE.COM · ©
보안관제란? 기업의 보안관제센터(SOC)는 무슨 일을 할까
큰 건물에는 정문을 지키는 보안요원과 곳곳에 달린 CCTV가 있고, 어딘가에는 CCTV 화면을 지켜보는 관제실이 있다. 출입증이 없는 사람은 정문에서 막히지만, 남의 출입증을 빌려 들어오거나 뒷문으로 들어온 사람은 CCTV 화면에서 발견된다. 화면 속 수상한 움직임을 알아채고 경비원을 보내는 사람이 관제실에 앉아 있기 때문이다.
기업의 IT 환경도 비슷하다. 방화벽과 백신 같은 보안장비가 입구와 내부 곳곳을 지키고, 이 장비들은 하루에도 수백만 건의 기록을 남긴다. 그 기록을 지켜보면서 진짜 공격의 흔적을 찾아내고 대응을 이끄는 일이 보안관제다.
보안관제란
보안관제(Security Monitoring)는 회사의 네트워크, 서버, PC, 웹사이트에서 생기는 기록(로그)을 모아 살펴보고, 공격으로 의심되는 움직임을 찾아 대응하는 업무다. 이 일을 하는 조직을 SOC(Security Operations Center), 우리말로 보안관제센터라고 부른다. 공격은 시간을 가리지 않기 때문에 관제센터는 대개 24시간 교대로 운영된다.
관제 요원이 하는 일은 크게 세 가지다. 보안장비가 울린 경보를 확인하고, 그 경보가 진짜 공격인지 판단하고, 공격이라면 차단이나 격리 같은 조치를 하거나 담당 부서에 알린다. 사고가 마무리되면 원인을 돌아보고, 같은 공격을 더 빨리 잡을 수 있도록 탐지 규칙을 손본다.
장비가 있어도 사람이 지켜보는 이유
보안장비는 정해진 규칙대로 움직인다. 알려진 공격 패턴과 맞으면 막고, 허용된 통신이면 통과시킨다. 그래서 정상 사용자처럼 들어오는 공격을 가려내기 어렵다. 직원의 비밀번호를 훔친 공격자는 정상적인 로그인 절차를 거쳐 들어오고, 장비 입장에서는 평소와 같은 접속으로 보인다.
경보가 너무 많다는 점도 사람이 필요한 이유다. 인터넷에 연결된 서버에는 자동화된 공격 도구가 쉴 새 없이 문을 두드리는데, 그 대부분은 이미 막혔거나 해당 서버와 상관없는 공격이다. 정상 업무가 공격처럼 보여서 울리는 오탐도 많다. 관제 요원은 수많은 경보 가운데 정말 살펴봐야 할 몇 건을 골라내고, 장비가 놓친 수상한 정황을 다른 기록에서 찾아낸다.
관제 요원이 지켜보는 곳
회사를 하나의 건물로 생각하면 관제 요원이 지켜보는 곳을 쉽게 정리할 수 있다.
| 지켜보는 곳 | 건물에 비유하면 | 주로 찾는 것 |
|---|---|---|
| 방화벽 | 정문 출입 통제 | 허용되지 않은 접속, 무작위로 문을 두드리는 시도 |
| 침입방지시스템·웹방화벽 | 출입 검색대 | 알려진 공격 도구, 웹사이트를 노린 조작된 요청 |
| 서버와 PC | 건물 안 CCTV | 수상한 프로그램 실행, 몰래 만든 계정, 랜섬웨어 |
| 내부 네트워크 | 복도와 엘리베이터 | 이 방 저 방 옮겨 다니는 움직임, 밖으로 빠져나가는 데이터 |
| 이메일 | 우편물 검사 | 피싱 메일, 악성 첨부파일 |
| 데이터베이스 | 금고 | 평소와 다른 대량 조회, 권한 없는 접근 |
| DDoS 방어 | 출입구 인파 관리 | 서비스를 마비시키려는 대량 접속 |
정문과 검색대
방화벽은 어떤 주소에서 어떤 문(포트)으로 들어오는 접속을 허용할지 정해 둔 규칙에 따라 통신을 통과시키거나 막는다. 어떤 외부 주소가 몇 분 사이에 회사 서버 수십 대의 원격 접속 포트를 차례로 두드렸다면, 열린 문을 찾는 탐색이거나 비밀번호를 무작위로 넣어 보는 공격일 가능성이 높다.
침입방지시스템(IPS)은 통신 내용 안에서 알려진 공격 패턴을 찾고, 웹방화벽(WAF)은 웹사이트로 들어오는 요청을 들여다본다. 로그인 창에 아이디 대신 데이터베이스 명령어를 넣는 SQL 인젝션 같은 공격이 웹방화벽의 주요 탐지 대상이다. 이런 장비가 남기는 경보는 대부분 ‘공격 시도를 막았다’는 기록이어서, 관제 요원은 공격이 실제로 통했는지를 서버 쪽 기록으로 다시 확인한다.
건물 안 CCTV
정문을 통과한 공격자는 서버와 PC 안에 흔적을 남긴다. 운영체제는 누가 언제 로그인했는지, 계정을 새로 만들었는지, 설정을 바꿨는지를 기록한다. EDR(Endpoint Detection and Response)은 PC와 서버에 설치되어 어떤 프로그램이 어떤 순서로 실행됐는지를 기록하는 보안 프로그램이다.
직원이 메일 첨부파일을 열었는데 문서 프로그램이 갑자기 명령창을 띄우고, 외부 서버에 접속한 뒤, 컴퓨터를 켤 때마다 자동으로 실행되는 항목까지 등록했다고 해 보자. 하나하나는 평범한 동작일 수 있지만 문서를 열자마자 이어진 이 흐름은 악성코드 감염을 강하게 의심하게 한다. EDR은 이런 순서를 한눈에 보여 주고, 필요하면 해당 PC를 네트워크에서 바로 떼어 놓는 격리 기능도 제공한다.
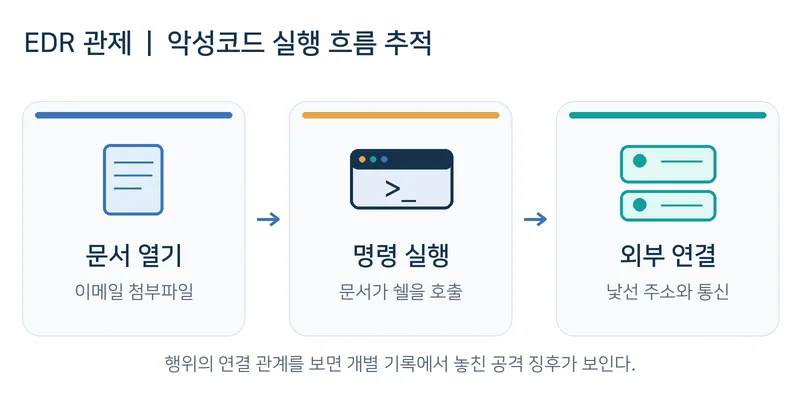
문서 열기 이후 명령 실행과 외부 통신이 이어지는 과정을 EDR이 추적한다.
복도의 움직임
공격자는 처음 들어온 PC 한 대에 머무르지 않고 더 중요한 서버를 찾아 옮겨 다닌다. 이를 내부 확산(Lateral Movement)이라고 한다. NDR(Network Detection and Response)은 내부 네트워크의 통신 흐름을 지켜보다가 평소 서로 연락하지 않던 장비끼리 연결되거나, PC 한 대가 짧은 시간에 여러 서버에 접속하는 움직임을 잡아낸다. 감염된 장비가 몇 분마다 같은 외부 주소로 작은 데이터를 보내는 것도 공격자의 원격 조종 서버와 연락하는 신호일 수 있다.
우편물과 금고
많은 공격이 메일 한 통에서 시작된다. 인사팀이나 택배회사를 사칭한 메일에 가짜 로그인 페이지 링크를 넣어 비밀번호를 빼 가는 식이다. 이런 메일이 발견되면 관제 요원은 같은 메일을 받은 직원이 몇 명인지, 링크를 누른 사람이 있는지, 비밀번호를 입력한 흔적이 있는지까지 확인한다. 직원이 수상한 메일을 보안팀에 바로 신고하면 이 조사가 훨씬 빨라진다.
데이터베이스는 고객 정보 같은 중요한 데이터가 보관된 금고다. 평소 하루 수십 건을 조회하던 계정이 갑자기 수십만 건을 내려받거나, 쓰지 않던 계정이 새벽에 권한을 바꾼다면 곧바로 확인 대상이 된다.
출입구의 인파
DDoS는 수많은 기기에서 동시에 접속을 쏟아부어 웹사이트를 마비시키는 공격이다. 관제 요원은 접속량과 웹사이트 응답 속도를 지켜보다가 갑자기 접속이 몰리면 공격인지 판단한다. 인기 공연 예매나 방송 소개로 진짜 사용자가 몰리는 경우도 있어서, 접속이 어디서 오는지와 요청 모양이 평소와 어떻게 다른지를 함께 본다. 공격으로 확인되면 통신사나 DDoS 방어 서비스와 협력해 공격 트래픽을 걸러 낸다.
흩어진 단서를 모으는 SIEM
앞에서 본 장비들은 각자 자기 자리에서 본 것만 기록한다. 공격 하나가 웹방화벽, 서버, EDR, 네트워크 장비에 조각조각 흔적을 남기기 때문에 이 조각을 모아 맞춰 보는 도구가 필요하다. 그 역할을 하는 것이 SIEM(Security Information and Event Management)이다.
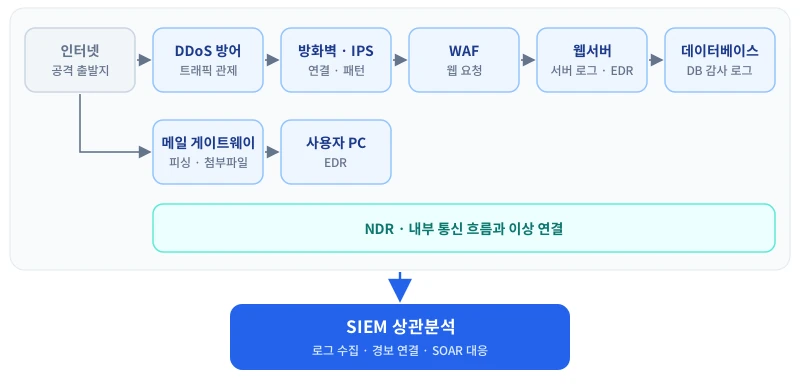
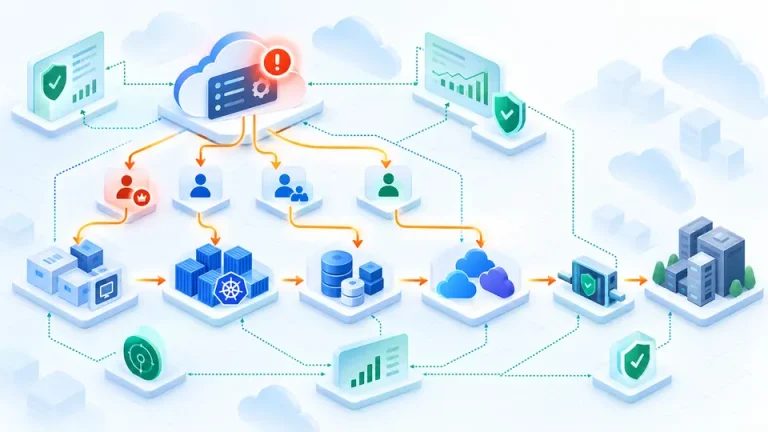
장비마다 지켜보는 위치가 다르고, 그 기록은 SIEM에 모인다.
SIEM은 여러 장비의 로그를 한곳에 모아 검색할 수 있게 하고, 미리 정한 규칙에 따라 서로 관련된 사건을 묶어 준다. 로그인 실패가 수십 번 반복된 뒤 같은 계정으로 로그인에 성공하고, 곧이어 관리자 권한을 쓰고, 외부로 대량의 데이터를 보냈다고 해 보자. 이 흐름은 서로 다른 장비의 기록을 시간순으로 이어 붙였을 때 비로소 보인다.
SOAR(Security Orchestration, Automation and Response)는 그다음 단계를 돕는다. 경보가 울리면 의심 IP의 평판을 조회하고, 관련 로그를 찾아 붙이고, 담당자에게 알리는 반복 작업을 자동으로 처리해 관제 요원이 판단에 집중할 수 있게 해 준다. 엔드포인트, 네트워크, 이메일의 탐지 정보를 한 제품 안에서 묶어 보여 주는 XDR(Extended Detection and Response)도 같은 흐름에서 나온 기술이다.
어느 새벽의 관제
관제센터에서 경보 한 건이 어떻게 처리되는지 가상의 사례로 따라가 보자.
새벽 2시, 웹방화벽에서 회사 홈페이지를 노린 공격 요청 경보가 연달아 울린다. 이 시간대에 흔히 들어오는 자동화 공격일 수 있어서 관제 요원은 먼저 요청이 차단됐는지 확인한다. 대부분 차단됐지만 몇 건은 웹서버까지 전달된 기록이 있다.
관제 요원은 같은 시간대 웹서버의 EDR 기록을 연다. 웹서비스 프로그램이 평소 실행하지 않던 명령창을 띄운 기록이 보인다. 네트워크 기록에서는 이 서버가 몇 분 뒤 처음 보는 해외 주소로 접속한 흔적이 나온다. 공격 시도를 넘어 서버가 실제로 장악되었을 가능성이 높아진 것이다.
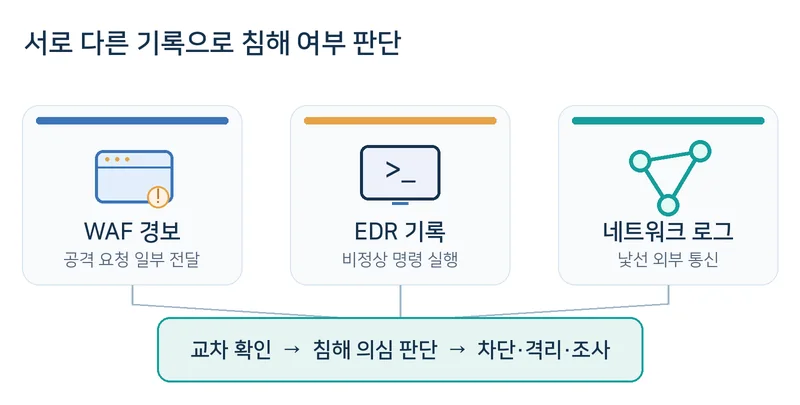
WAF, EDR, 네트워크 기록을 교차 확인하면 공격 시도와 실제 침해를 구분하는 데 도움이 된다.
관제 요원은 해외 주소와의 통신을 차단하고, 서버 담당자와 협의해 해당 서버를 네트워크에서 격리한다. 이후 침해사고 대응팀이 증거를 보존하고 공격자가 다른 서버로 옮겨 갔는지 조사한다.
같은 경보가 조용히 끝나는 날도 있다. 웹방화벽이 공격 요청을 모두 막았고 서버에도 이상한 실행 기록이 없다면, 관제 요원은 이를 ‘차단된 공격 시도’로 기록하고 종결한다. 경보 한 건의 무게는 다른 기록과 맞춰 본 뒤에 정해진다.
좋은 관제의 기준
관제의 실력은 경보 건수보다 몇 가지 질문에 얼마나 잘 답하는지로 가늠할 수 있다. 중요한 서버와 PC의 기록이 빠짐없이 모이고 있는가, 진짜 공격을 놓치지 않으면서 오탐은 감당할 만큼 줄였는가, 공격이 시작된 뒤 얼마 만에 알아채고 얼마 만에 막았는가, 나중에 원인을 따질 수 있도록 기록이 남아 있는가.
이 가운데 기록 수집은 눈에 잘 띄지 않지만 관제의 바탕이 된다. 로그를 보내지 않는 서버나 EDR이 설치되지 않은 PC에서 일어난 일은 관제센터 화면에 나타나지 않고, 공격자는 바로 이런 사각지대를 노린다.
회사에서 보안팀으로부터 “방금 받은 메일을 열어 보셨나요?” 같은 연락을 받았다면, 그 뒤에는 이런 관제 과정이 있었을 가능성이 높다. 나는 보안관제를 흩어진 기록에서 하나의 이야기를 읽어 내는 일이라고 생각한다. 각 장비가 본 조각을 이어 무슨 일이 있었는지 설명할 수 있을 때 관제가 제 역할을 한다.
참고자료
- Microsoft – What Is a Security Operations Center (SOC)?
- Microsoft – What is SOAR?
- NIST SP 800-94 – Guide to Intrusion Detection and Prevention Systems (IDPS)
- NIST SP 800-61 Rev.3 – Incident Response Recommendations and Considerations for Cybersecurity Risk Management
- OWASP Web Security Testing Guide – Map Application Architecture (WAF의 특성과 한계)